

 News
Global Cyber Conference 2026: Was Sicherheitsverantwortliche wirklich über agentenbasiertes Hacking denken
4 Min. Lesezeit – Auf der Global Cyber Conference 2026 sendeten mehr als 40 CISOs und Sicherheitsverantwortliche eine klare Botschaft: Herkömmliche, punktuelle Sicherheitstests können mit der heutigen Bedrohungslage nicht mehr Schritt halten. Die Diskussion zeigte eine wachsende Nachfrage nach kontinuierlichen, kontextbezogenen Tests und KI-gesteuerten Prozessen, die Funde schneller in konkrete Massnahmen umsetzen.
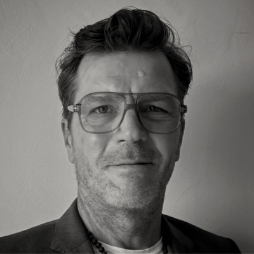

Auf der Global Cyber Conference 2026 im Dolder Grand in Zürich veranstaltete SignalFisher einen Roundtable zum Thema „Agentic Hacking“. Der Raum war mit über 40 Personen voll besetzt, darunter CISOs und Sicherheitsverantwortliche aus ganz Europa. Auch wenn natürlich nicht jeder im Raum das Wort ergriff, spiegelt das Folgende die Stimmen derjenigen wider, die es taten. Als Field CISO bei SignalFisher moderierte ich die Sitzung gemeinsam mit unseren Co-Founders Sandro Nafzger (CEO) und Florian Badertscher (COO und Product Lead). Die Regel für die Stunde war einfach: Vertraulichkeit nach Chatham-House-Regeln. Was folgt, ist das, was tatsächlich im Raum gesagt wurde, ohne dass die Aussagen – abgesehen von uns drei Gastgebern – namentlich zugeordnet werden.
Wir begannen mit einigen Statistiken aus der Praxis, die wir auf der Black Hat USA in Las Vegas und durch unsere eigene Forschung gesammelt hatten, sowie einer kurzen Einordnung, was „Agentic Hacking“ aktuell bedeutet. Dann gaben wir das Wort frei, und die Teilnehmer übernahmen das Ruder. Was als moderiertes Gespräch geplant war, entwickelte sich zu einer lebhaften Diskussion und Debatte unter den Teilnehmern – genau das, worauf wir gehofft hatten.
Hier sind die Ergebnisse.
Zu schnelles Deployment in einer Welt, die niemals innehält
Der erste Punkt, in dem sich der Raum fast sofort einig war: Dies ist kein wirklich neues Problem. Es ist ein altes Problem, das uns nun endgültig eingeholt hat. Schon vor Jahren wurde Code in Agile-Sprints schneller veröffentlicht, als Tests Schritt halten konnten. Niemand hat diesen Prozess korrigiert; stattdessen haben sich alle einfach daran gewöhnt. Was sich geändert hat, ist, dass Angreifer nun KI nutzen, um in derselben Geschwindigkeit zu agieren, und die Lücke zwischen „veröffentlicht“ und „getestet“ ist nicht mehr tragbar.
Niemand im Raum verteidigte das aktuelle Tempo. Mehrere Teilnehmer wiesen mit unterschiedlichen Worten darauf hin, dass die Anzahl der Schwachstellen nicht gestiegen ist, weil der Code schlechter geworden wäre. Sie ist gestiegen, weil es schlicht mehr Code gibt, der schneller als je zuvor veröffentlicht wird, während die Sicherheitstests nicht im gleichen Masse skaliert wurden.
Punktuelles Testing ist bereits tot
Hier musste niemand überzeugt werden. Die Vorstellung, dass ein Pentest zweimal im Jahr oder auch vierteljährlich eine aussagekräftige Einschätzung über das Risiko an den Tagen dazwischen liefert, fand im Raum keine Verteidiger. Der Konsens war deutlich: Wenn Ihre Testfrequenz Lücken aufweist, sind diese Lücken heute die Angriffsfläche, nicht nur eine Fussnote dazu.
Das Wort, das immer wieder fiel, war nicht „schneller“, sondern „kontinuierlich“. Keine häufigeren Momentaufnahmen, sondern gar keine Momentaufnahmen mehr. Tests als dauerhafter Zustand der Umgebung, nicht als Ereignis, das man plant und dann bis zum nächsten Mal vergisst.
Es gab einen kurzen Exkurs darüber, ob es klüger ist, früher zu testen oder einfach schneller darin zu werden, Probleme zu erkennen, sobald sie auftauchen. Die Diskussion dauerte nicht lange, und der Raum verweilte nicht dabei. Der Trend hin zu kontinuierlichen Tests war so stark, dass die Unterscheidung für den weiteren Verlauf des Gesprächs kaum eine Rolle spielte.
Kontext und Risiko schlagen Abdeckung
Der zweite Punkt ergab sich logisch aus dem ersten: Sobald Tests ein konstanter Prozess sind, ist nicht mehr die Menge der Ergebnisse der Flaschenhals, sondern die Priorisierung wird zum eigentlichen Schlachtfeld. Mehrere Teilnehmer gaben offen zu, dass ihre Teams bereits in der Flut der Ergebnisse bestehender Tools ertrinken. Mehr Scans helfen nicht, wenn niemand sagen kann, welcher Alarm tatsächlich relevant ist.
Die Runde war sich einig, dass eine risikobasierte, kontextbezogene Triage kein nettes Extra ist, das man einfach auf das Testing obendrauf setzt. Sie muss das grundlegende Designprinzip sein. Eine Schwachstelle ohne geschäftlichen Kontext ist lediglich ein Datenpunkt, keine Entscheidungsgrundlage.
Die Aufgabe von KI ist nicht die Durchführung von Tests. Sie muss die Prozesse drumherum reparieren.
Dies war wahrscheinlich der markanteste Wendepunkt im Gespräch, und es lohnt sich, ihn klar auszusprechen, da er vielen aktuellen Narrativen zur KI-Sicherheit widerspricht. Niemand im Raum war begeistert von der Idee, KI als schnelleren Test-Ausführer einzusetzen. Was die Anwesenden wollten, war der Einsatz von KI für das Chaos rund um das Testing – etwa die fehlerhaften, manuellen und abteilungsübergreifenden Prozesse, die nötig sind, um einen Fund von der Entdeckung bis zur tatsächlichen Behebung zu bringen.
Routing. Zuständigkeiten. DevOps-, SecOps- und Anwendungsteams dazu zu bringen, sich auf einen Verantwortlichen für die Fehlerbehebung zu einigen, ohne dass drei Tools und zwei Tickets im Prozess verloren gehen. Der Wunsch der Runde war KI-Unterstützung, um die Lücken in den heute defekten Prozessabläufen schneller zu schliessen.
Die Verantwortung muss dem Business übergeben werden
In diesem Zusammenhang wurde ebenso direkt angemerkt, dass Sicherheitsteams oft die Verantwortung für eine Behebung tragen, auf die sie in der Praxis gar keinen Einfluss haben. Die Sicherheitsabteilung deckt die Schwachstelle auf. Die Behebung erfolgt – oder eben nicht – durch einen Anwendungsverantwortlichen im Fachbereich, der andere Prioritäten hat und keinen wirklichen Anreiz sieht, schnell zu handeln.
Die einhellige Meinung war, dass sich dies ändern muss. Anwendungsverantwortliche müssen das Risiko, das sie erzeugen, selbst tragen, anstatt nur ein Ticket zu erhalten. Die Aufgabe der Sicherheitsteams ist es, das Risiko sichtbar und unignorierbar zu machen, nicht jeder Geschäftseinheit hinterherzulaufen, um ein Problem zu beheben, das diese gar nicht als ihr eigenes betrachtet.
Überfordert und offen dazu stehend
Wenn es eine Stimmung gab, die alle sechs Punkte durchzog, dann diese: Die Teams sind überfordert, und jeder war erfrischend ehrlich in dieser Hinsicht. Niemand spielte den Souveränen, der alles im Griff hat. Das Volumen der Funde, mit denen die meisten Teams heute konfrontiert sind, übersteigt die menschliche Kapazität zur Triage, und diese Lücke wurde offen und mehrfach benannt, ohne dass jemand versuchte, etwas anderes vorzutäuschen.
Diese Ehrlichkeit war auf seltsame Weise der beste Teil der Stunde. Ein Raum voller leitender Sicherheitsverantwortlicher, die zugeben, dass das aktuelle Modell nicht skalierbar ist, ist ein wertvolleres Signal als jede Präsentation eines Anbieters.
Was das für uns bedeutet
Nichts davon überrascht jemanden in der Branche. Aber es von Führungskräften, die im Alltag nicht zusammenarbeiten und sich grösstenteils nicht kannten, ungefragt und übereinstimmend zu hören, ist etwas anderes, als es in einem Bericht zu lesen. Die Runde musste nicht davon überzeugt werden, dass Testing kontinuierlich werden muss, dass Kontext die Priorisierung steuern sollte oder dass der beste Nutzen von KI derzeit darin liegt, defekte Prozesse zu reparieren, anstatt nur mehr Fehler zu finden. Zu diesem Schluss waren sie bereits von selbst gekommen.
Was deutlich wurde, auch wenn niemand im Raum diese exakten Worte benutzte, ist ein gemeinsames Bild davon, wohin sich Sicherheitstests entwickeln. Nicht noch ein weiteres Tool, und auch nicht ein Haufen unverbundener Lösungen. Ein wirklich ganzheitlicher Blick auf das Testing, bei dem Pentesting, Schwachstellenscans, Bug-Bounty-Programme und Red Teaming nicht mehr um Budgets konkurrieren, sondern als verschiedene Ausführungsmethoden innerhalb eines umfassenden Systems zusammenarbeiten. Was sie verbindet, ist eine einzige KI-gestützte Plattform, die den gesamten Prozess von der Festlegung des Scopes über die Ausführung bis hin zum Routing des Fundes an den richtigen Verantwortlichen und der Bestätigung der Behebung steuert. Dieser gesamte Prozess sollte nahtlos funktionieren, ohne die Übergabepunkte, an denen heute alles scheitert.
Vielen Dank an alle Anwesenden, die diesen Roundtable zu einem offenen und wertvollen Gespräch gemacht haben. Wenn Sie dabei waren, danke für den echten Austausch. Falls nicht, gibt es sicher ein nächstes Mal. Bis dahin: Melden Sie sich und teilen Sie Ihre Perspektive.
ÜBER DEN AUTOR
Field CISO SignalFisher
Vertrauenswürdiger Berater für CISOs im Bereich intelligentes, ergebnisorientiertes Sicherheitstesting